



GMX Mail 安全嗎?這篇 GMX Mail 評測根據 GMX 自己的頁面來回答:公司資訊頁(imprint)、隱私政策、服務條款、說明中心和安全專區。它說明了 GMX 的所有者是誰、郵件內容存放在哪裡、有哪些防護措施。它也解釋了以 GMX 作為寄件者的偽造郵件如何運作,以及免費帳號有哪些事項需要由你自己負責。
以下每一項 GMX 的事實,都來自 GMX 或其營運商在 2026 年 10 月於其網站上列出的內容。我們與 GMX 沒有任何關聯。BillionVerify 是一項電子郵件驗證服務。若想了解這家服務商的簡短定義,請閱讀我們詞彙表中的 GMX 是什麼。我們不會替 GMX 評分。我們只呈報它公開的內容,判斷則交給你。
重點事實(2026 年 10 月查證):
- 根據 gmx.com 的「關於」頁面,GMX 是由 1&1 Mail & Media GmbH 提供的服務。
- 該服務商的公司網站 mail-and-media.com 列出 United Internet 為其母集團。
- GMX 的隱私政策將郵件內容的處理地點定在德國。
- GMX 的說明中心介紹了使用驗證應用程式的雙重驗證,其德文頁面則介紹了 passkey。
- GMX 的說明中心警告,詐騙者也會冒用 GMX 的名義寫信給客戶。
- BillionVerify 的伺服器位於法國(歐盟),並可簽署資料處理協議(DPA)。
GMX 背後的公司
版權頁中列名的服務提供者
「關於」頁面的結尾以一行文字列出服務提供者,也就是關鍵事實中提到的 GmbH。頁面列有卡爾斯魯厄(Karlsruhe)分公司,蒙塔鮑爾(Montabaur)為總部。商業登記號碼為 7666,登記於蒙塔鮑爾地方法院。
gmx.net 上的德文版權頁顯示相同的四位董事總經理,登記編號為 HRB 7666。
營運商背後的集團
該服務提供者還經營一個企業網站,其中的版權頁列出第二個實體 Mail & Media Applications SE,同樣位於蒙塔鮑爾。其註冊名稱與該 GmbH 一樣以 1&1 開頭。該網站展示了 GMX、WEB.DE 和 mail.com 等品牌,並稱這些品牌擁有 4,200 萬活躍使用者。
其公司頁面寫道:「我們是 United Internet AG 的子公司。」頁面補充說,該業務板塊涵蓋面向家庭使用者的應用程式,例如電子郵件和雲端儲存。另有一個獨立部門負責銷售各入口網站上的廣告。
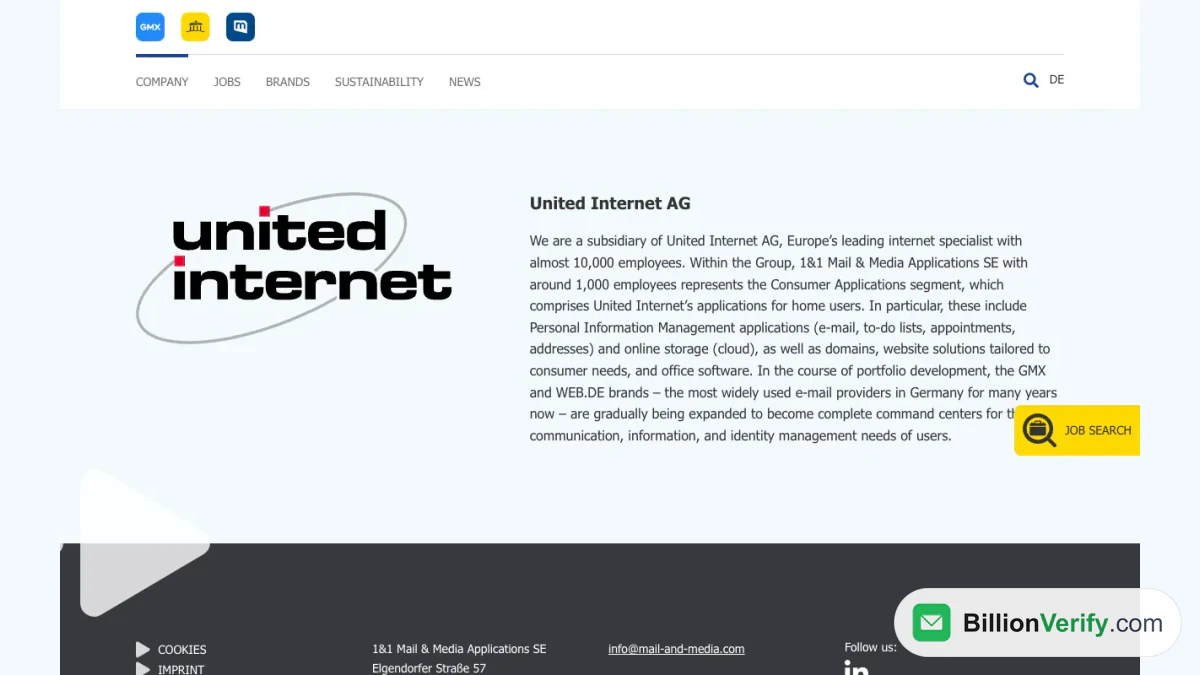
截圖:mail-and-media.com 公司頁面上的集團區塊。
營運商自己的網站同時公布了這兩個名稱。我們照原文引用,不做合併。
1&1 名稱與品牌的歷史
該服務提供者的名稱中帶有 1&1。該網站稱其廣告部門為 GMX、WEB.DE、1&1 和 mail.com 這幾個入口網站的媒體服務商。我們閱讀的文章並未進一步說明 1&1 品牌與 GMX 之間的關係,只列出了服務提供者、其上層集團以及品牌清單。
公司頁面指出,GMX 是 Global Message Exchange 的縮寫,於 1997 年 3 月在慕尼黑推出。品牌頁面稱 GMX 在德國、奧地利和瑞士擁有超過 2,000 萬客戶,同時也提到在英國、法國和西班牙提供服務。
GMX 在哪裡儲存資料,以及適用哪些隱私條款
資料中心所在地
隱私權政策中寫道:「We process all personal data in secure data centers in Germany.」這句話涵蓋郵件、通訊錄和行事曆內容。政策在各項產品下另有說明,允許存在例外情況。
加密章節的措辭範圍更廣。它指出郵件僅儲存於「secure European data centers」。GMX 兩種說法都有使用,我們不在兩者之間做任何裁定。
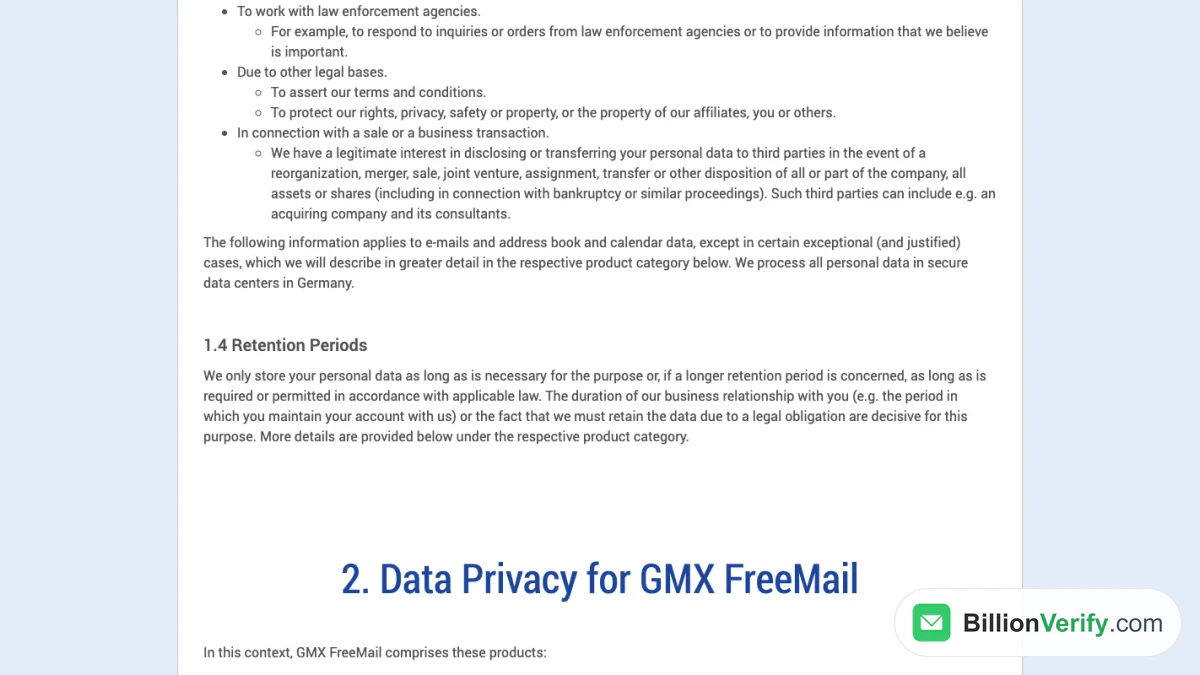
截圖:gmx.com/company/privacypolicy,保存期限上方的段落。
GMX 收集哪些資訊
政策將免費信箱的資訊分為四類:
- 使用者資料: 你在註冊時提供的姓名和出生日期。
- 內容: 電子郵件、聯絡人、雲端檔案、上傳內容和行事曆項目。
- 使用記錄: 你在使用服務期間產生的一切記錄。
- 流量記錄: 存取或投遞的日期和時間,以及你裝置的 IP 位址。
GMX 表示,電子郵件內容受到法律保護,未經授權的第三方不得存取。除非法律要求揭露,否則內容會保持機密。德國的法律聲明頁面還連結了一份關於向安全機關提供資訊的年度報告,其中列出了 2025 年的報告。
GMX 保存多久
政策指出,內容和使用記錄在閒置 180 天後會被刪除。條款中將同一期限表述為六個月。條款還允許 GMX 在一年後釋出你的地址。依法需要更長保存期限的情況下,你註冊的地址及其信箱會被保留更久。
政策中的其他期限:
- 選用的強化垃圾郵件偵測會將其記錄保留 30 天。
- 取消服務後,除非適用更長的保存期限,否則所有內容都會被刪除。
- 流量記錄在法定保存期限結束時刪除。
廣告與合作夥伴
GMX Mail 帳號不收費。「Data Collection」章節說明,這是由廣告收入支撐的。依興趣投放的廣告需要你的同意,你可以在「Permission Management」中變更。
GMX 與世界各地的廣告公司合作。化名記錄因此可能在你所在國家之外被用於挑選廣告。政策還寫道:「File data are transmitted to other group companies and a central file that is kept by United Internet AG, Montabaur, for the purpose of protecting all group companies.」
如果你想讓 GMX Mail 保持安全,隱私設定與篩選器同樣重要。你的權利遵循 GDPR。你可以透過 dataprivacy@corp.gmx.com 聯絡資料保護官,政策中還列出了兩個德國監管機構。
GMX Mail 安全性:說明中心記載的功能
加密連線
一篇關於 SSL 的文章說明,瀏覽器與信箱之間的連線透過 SSL 或其後繼者 TLS 進行。文章稱這是自動且免費的。根據加密章節,網路內部的傳輸路徑也會自動加密。
雙重驗證
GMX Mail 的安全性從密碼開始。啟用雙重驗證後,GMX 會要求您輸入密碼以及來自驗證應用程式的驗證碼。依 GMX 的說法,即使有人取得了密碼,也無法開啟信箱。設定位於「帳號」下的「安全性選項」。
設定指南中有三個細節值得注意:
- 您必須驗證一組手機號碼。如果您無法存取帳號,GMX 需要用它來重設密碼。
- 您會收到一份附有緊急使用金鑰的 PDF。GMX 建議將其列印出來並妥善保管。
- 使用 POP3 或 IMAP 的郵件程式需要重新開啟存取權限。GMX 為它們提供應用程式專用密碼。
如果您遺失了金鑰,GMX 警告說,若無法確認您是帳號擁有者,可能無法提供協助。我們的 GMX 登入指南涵蓋了各個網域的登入與重設步驟。
德文頁面上的通行密鑰
德文頁面介紹了通行密鑰(passkey)。通行密鑰以一組金鑰對取代密碼。私密金鑰會保留在您的裝置或雲端金鑰庫中。根據該文章,通行密鑰與網站綁定,因此使用偽造網址的釣魚網站無法擷取它。指紋、臉部掃描或 PIN 碼則提供第二重驗證。想確認不認識的寄件者嗎?試試 Is this email legit?,快速檢視該地址。
使用 OpenPGP 加密電子郵件
GMX 透過免費的 Mailvelope 瀏覽器擴充功能,為單封電子郵件提供端對端加密。寄件者與收件者都必須完成設定。GMX 寫道,OpenPGP 方法「自推出以來從未被破解」。這是 GMX 自己的說法,並非外部稽核的結論。
該供應商的公司頁面還補充了一項自我宣稱:該頁面稱,2015 年 GMX 與 WEB.DE 成為全球首批整合 PGP 的大型供應商。
垃圾郵件與病毒過濾器
病毒防護會掃描所有收發的郵件,包括附件。受感染的郵件會被刪除,而當寄給您的郵件被攔截時,您會收到通知。此功能預設為開啟。您可以在「電子郵件」、「設定」、「郵件安全性」下將其關閉。條款補充說明,部分方案包含客戶可以停用的防毒程式。
過濾器負責處理 GMX Mail 安全性的日常層面。垃圾郵件過濾器會將不需要的郵件移至垃圾郵件資料夾。您可以訓練它,並維護寄件者封鎖清單。當您點擊被 Google 及其他服務標記為可疑的連結時,還會出現警告畫面。這些過濾器在背景執行,用於應對日常的垃圾郵件與病毒,是保障 GMX Mail 安全的其中一環。
以 GMX 名義發送的垃圾郵件與網路釣魚郵件
GMX 教你如何識別
GMX 說明中心的英文頁面直接指出:「也有一些網路釣魚詐騙,會以 GMX 的名義發送偽造電子郵件。」檢查清單很簡短:
- 比對寄件者地址的拼寫。釣魚郵件經常會替換幾個字母。
- 檢查稱呼語。「親愛的客戶」是警訊,錯誤的稱謂形式同樣是警訊。
- 留意拼寫錯誤。許多詐騙文字出自翻譯程式。
- 除非你確定來源,否則不要點擊連結,也不要回應索取個人資料的要求。
- 不要開啟附件。
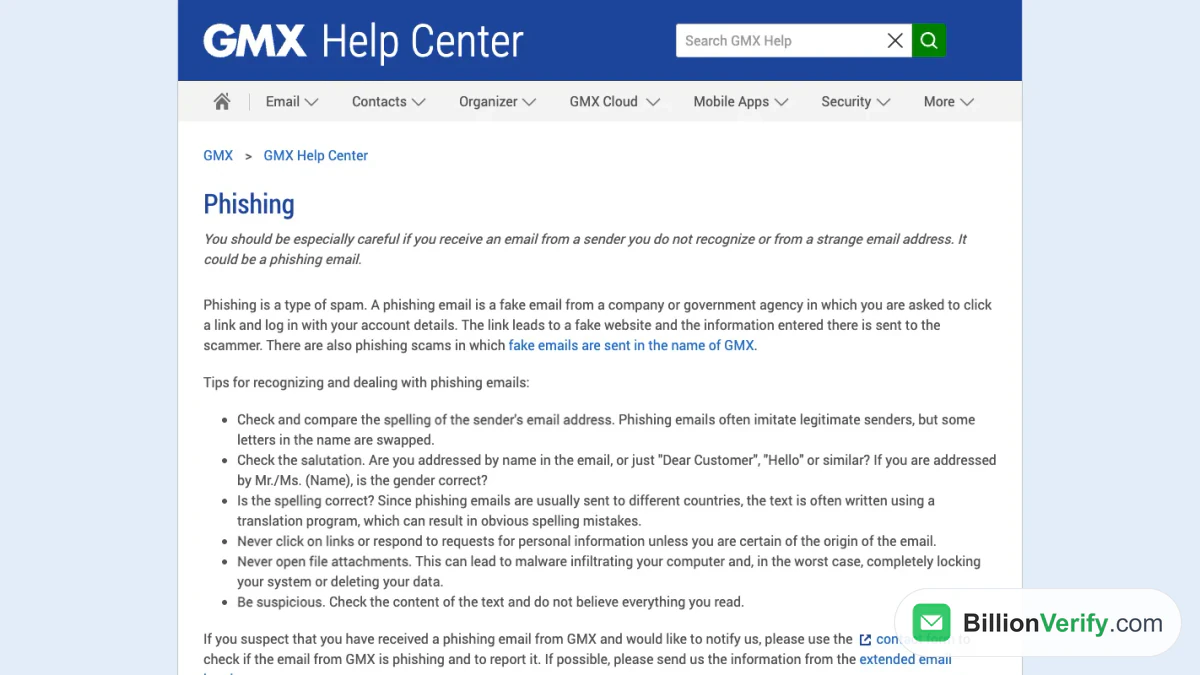
截圖:GMX 說明中心的網路釣魚文章。
已驗證寄件者標章
德文頁面說明了真正的 GMX 郵件所帶的勾選標記。寄件者名稱旁的藍白色勾號,表示該郵件已通過多步驟的安全檢查。GMX 的範例中,一則安全通知的寄件者「mailings@sicher.gmx.net」就帶有該標章。
該標章只會出現在 GMX 網頁郵箱和 GMX 應用程式中。Outlook 等外部郵件程式不會顯示它。因此在 Outlook 中看不到標章,並不能說明任何問題。請登入 GMX,在那裡查看。
GMX 列出的偽造郵件
一篇關於偽造客服郵件的文章列出了這些手法:
- 偽造的顯示名稱,模仿 GMX 所使用的名稱。
- 偽造的寄件者地址,通常會替換字母,例如把「service」寫成「serivce」。
- 連結顯示的文字與真實地址不同。點擊之前,先將游標停在連結上查看。
文章也描述了典型的詐騙說法。一種是假冒帳單,要求你付款。一種是通知威脅除非你點擊,否則將停用帳號。另一種聲稱你發送了帶有病毒的郵件。還有一種聲稱你的帳號被列入封鎖清單,需要驗證。
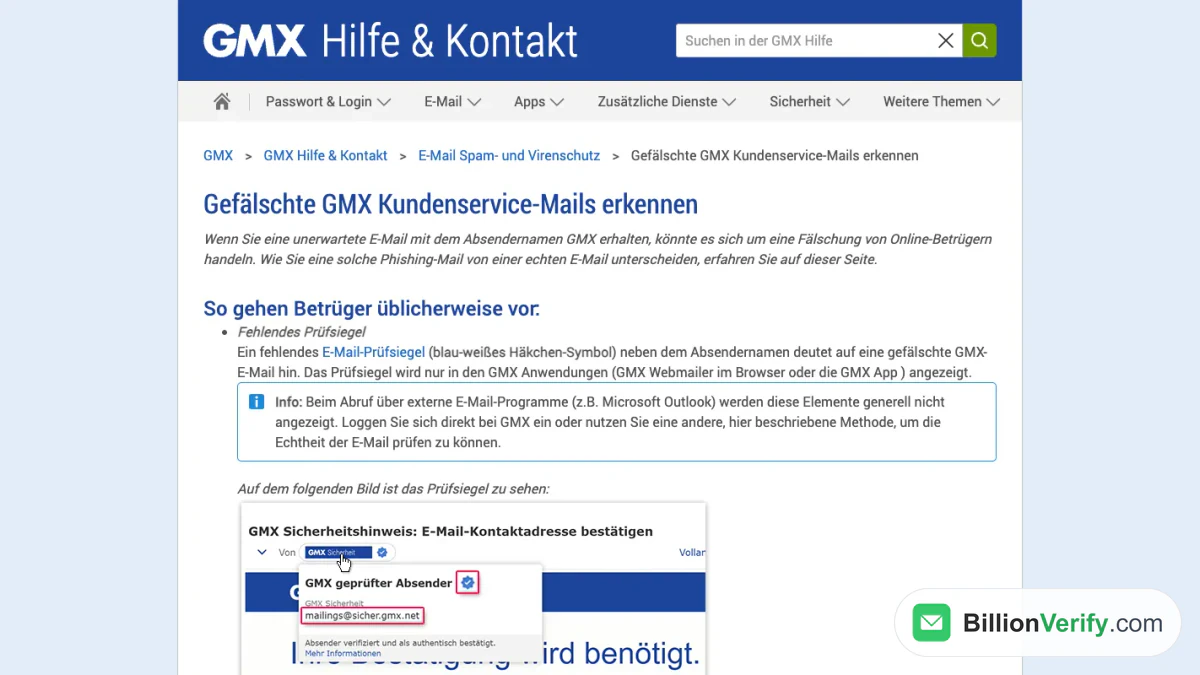
截圖:hilfe.gmx.net 上關於偽造客服郵件的德文文章。
檢查並舉報可疑郵件
GMX 提供 Postmaster 服務用於網路釣魚檢查。你需要將郵件儲存為 EML 檔案後上傳。偽造的 GMX 郵件會得到「Prüfung auf Echtheit: negativ」的結果,意思是真實性檢查未通過。之後你就可以將其舉報為網路釣魚。
對於假冒的帳單,請與「我的帳號」中「帳單」下的清單進行比對。根據 GMX 的說法,如果沒有任何帳單相符,就可以認定它是偽造的。英文文章補充說,你可以將完整的郵件標頭和內文轉寄給客服。然後將該郵件標記為垃圾郵件,讓你的個人過濾器學會該寄件者。
我們的 GMX 客服指南介紹了各種聯絡途徑。你不認識的寄件者也可以追查。我們的反向電子郵件查詢會顯示與某個電子郵件相關的網域和公開個人檔案。如果詐騙郵件中列出了電話號碼,我們的電話號碼檢查工具可以顯示該號碼在其所屬國家是否有效。
GMX 帳號被盜:說明中心怎麼說
GMX 說明中心列出了信箱被盜的常見原因:
- 你在釣魚網站上輸入了登入資訊。
- 你在多個網站使用相同的密碼。
- 你電腦上的病毒監視你的輸入內容。
第一個補救措施是更改密碼,即使客服已經重設過密碼也一樣。《密碼安全》一文要求至少八個字元。帳號復原一文則說最好使用 12 個字元或更多,並補充說,強密碼不需要定期更換。
重新取得存取權限後,GMX 給出了一組步驟順序:
- 更改密碼。
- 執行病毒掃描,如果掃描發現問題,再更改一次密碼。
- 檢查聯絡信箱和安全手機號碼。
- 檢查篩選規則和郵件收集器。GMX 警告,駭客可以利用它們在你不知情的情況下轉寄你的郵件。
- 查看別名地址和已儲存的顯示名稱。
- 核對你的個人資料。
如果你想讓 GMX Mail 免遭接管,習慣比任何單一設定都更重要。另有一篇文章專門介紹未知的工作階段。它會顯示目前處於作用中的登入,讓你可以發現自己沒有使用過的電腦。GMX 也可能封鎖帳號。被封鎖帳號一文提到,註冊時使用 VPN 以及被標記的 IP 範圍都是原因。
GMX Mail 評測:免費帳號涵蓋與不涵蓋的範圍
此表列出 GMX 自家頁面的說明。GMX Mail 對你來說夠安全嗎?這取決於你如何看待中間那一欄,而表格並不給出結論。
| 主題 | GMX 的說明 | 出處 |
|---|---|---|
| 價格 | 帳號免費,由廣告支付成本 | 資料收集 |
| 安全工具 | 驗證應用程式驗證碼、OpenPGP 加密、病毒與垃圾郵件過濾器 | 說明中心,安全章節 |
| 儲存位置 | 郵件、聯絡人和日曆儲存於德國 | 政策 |
| 閒置 | 郵件可能在 6 個月後被刪除,位址在 1 年後釋出 | 條款 |
| 備份 | 客戶必須自行備份資料,GMX 無法保證還原 | 條款 |
| 傳輸 | GMX 無法保證透過網際網路傳送的資訊之安全性 | 條款 |
| 密碼 | 請妥善保密,並回報第三方存取情況 | 條款 |
| 爭議 | GMX 不參與替代性爭議解決機制,或逐案決定 | 關於頁面、條款 |
這篇 GMX Mail 評測止於資料來源所止之處,只陳述事實,不下結論。綜合來看,這些頁面把工作分成兩邊。GMX 說明了它的過濾器、加密選項和儲存位置。條款則把備份、密碼和閒置規則交給你負責。
如果服務似乎無法連線,請參閱 GMX 是否當機。GMX 網域指南說明了哪個位址屬於哪個 GMX 網站。
寄信給 GMX 地址:先檢查名單
對於寫信給 GMX 使用者的人來說,安全也同樣重要。不存在的信箱會產生退信,而退信過多的名單會損害寄件者的信譽。BillionVerify 的電子郵件驗證器可檢查單一地址,批量電子郵件驗證則可處理整份名單。
BillionVerify 的地址檢查步驟圖表。
以下是需要了解的重點:
- 有效與無效的結果各消耗 1 點額度,未知結果則免費
- 24 小時內可免費重新檢查
- 全域接受(catch-all)地址有專屬標籤,不會被計為有效
- 免費方案每個活躍日增加 20 點額度,每月最多 600 點,且永不過期
- 提供 REST API、MCP 伺服器以及 25 個以上的整合
- 伺服器位於法國(歐盟),並可簽署 DPA
常見問題
使用 GMX 電子郵件安全嗎?
GMX 公開了保護信箱的各項工具:惡意軟體與垃圾郵件過濾、雙重驗證以及 OpenPGP 加密。它也說明了哪些事項仍由客戶自行負責,例如備份與密碼保密。上方各節列出了雙方的責任。
GMX 由誰擁有?
根據 gmx.com 的「關於」頁面,GMX 由一家位於蒙塔鮑爾(Montabaur)的德國 GmbH 公司營運。該服務商自己的網站顯示,其母集團為 United Internet。
GMX 屬於 1&1 嗎?
該服務商的法定名稱以 1&1 開頭。其網站將 1&1 列為母集團旗下的入口網站之一。我們所讀到的文章並未進一步說明兩者之間的關聯。
GMX.com 是誰?
GMX.com 是 GMX 的英文網站。其「關於」頁面稱這家 GmbH 為服務商。德文網站 gmx.net 在法律聲明中顯示的是同一家營運商。
GMX 把我的電子郵件儲存在哪裡?
根據隱私政策,GMX 郵件的內容在德國處理。加密一節則提到的是歐洲。這兩種說法都出現在 GMX 的頁面上。
GMX 曾被駭客入侵嗎?
GMX 說明中心解釋了單一帳號是如何被入侵的:釣魚網站、重複使用的密碼以及病毒。它也提供了事後應採取的步驟清單。此外還有一篇關於未知工作階段的文章,讓您可以查看帳號曾在何處登入。
我怎麼知道一封郵件真的來自 GMX?
在 GMX 網頁版郵件或應用程式中,請查看名稱旁邊的已驗證寄件者勾號。在其他程式中,請將郵件儲存為 EML 檔案,然後傳送至 GMX Postmaster 檢查。
GMX 能讀取我的電子郵件嗎?
GMX 表示,法律保護郵件內容不受未經授權的存取,僅在法律要求時才會揭露。其改進後的垃圾郵件偵測只會分析您移入或移出垃圾郵件資料夾的郵件,而且必須在您同意的情況下進行。
要求我確認帳號的 GMX 電子郵件是真的嗎?
威脅停用帳號,或要求您點擊連結來驗證帳號的郵件,與 GMX 列為假冒的說法相符。請勿點擊。請自行開啟 GMX,在那裡查看通知,若郵件是假的,請予以舉報。
在發送行銷活動前應該驗證 GMX 地址嗎?
應該。發送前的檢查可以將失效和拼寫錯誤的地址與正常的地址區分開來。BillionVerify 會將每個地址標記為有效、無效、catch-all 或未知,而未知結果不會收費。
觀看影片:批次郵箱驗證:如何從文件驗證郵箱名單
觀看影片:如何驗證電話號碼:免費電話號碼驗證器